
ניסיון הפריצה למיטב טרייד: מה הלקוחות צריכים לדעת?
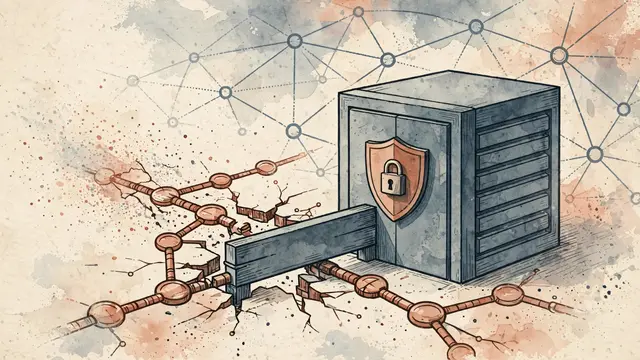
בסוף השבוע האחרון התרחש ניסיון פריצה לאלפי חשבונות בחברת מיטב טרייד, במהלכו נשלחו כ-3,000 מסרוני אימות לקוחות שלא ביקשו זאת. התקיפה התבצעה דרך חולשת אבטחה באחד מממשקי ה-API של ספק חיצוני של החברה. למרות שהגישה לממשק נחסמה מיידית והפעילות הבלתי מורשית נמנעה, נשלף מידע אישי של לקוחות בודדים, הכולל שם מלא, מספר תעודת זהות ומספר חשבון בנק. החברה הדגישה כי לא נחשפו כספי לקוחות, חשבונות מסחר או סיסמאות, ומערכותיה פועלות כרגיל.
מומחי סייבר מסבירים כי תקיפות דרך ספקים חיצוניים הן נקודת תורפה נפוצה, שכן משטח התקיפה של ארגונים כולל כיום גם את ספקיהם. גיל מסינג מצ'ק פוינט מסביר כי הסיכון ללקוחות הוא שימוש במידע שנחשף לניסיונות פישינג, התחזות או הונאה ממוקדת, וממליץ להיזהר מהודעות חריגות ולא למסור פרטים או להיכנס לקישורים חשודים.
עינת מירון, מומחית לסיכוני סייבר, מעלה שאלות לגבי היקף הפגיעה האמיתי, האם מידע פיננסי נחשף, והאם לקוחות של הספק החיצוני בחברות אחרות חשופים גם הם. היא מדגישה כי היעדר השבתת מערכות אינו מעיד על היעדר פגיעה במידע, וכי השלכות אירוע סייבר עלולות להתפתח גם לאחר סיומו הטכני. מירון מציינת כי החברה לא לקחה אחריות על מתן שירותי ניטור ללקוחות שנפגעו, כפי שמקובל בעולם.
בצל תיקון 13 לחוק הגנת הפרטיות, מיטב טרייד מחויבת לדווח לרשות הגנת הפרטיות ולפעול להפסקת ההפרה. החברה מסרה כי פנתה כנדרש למערך הסייבר הלאומי ולרשות הגנת הפרטיות.
The same event, reported separately by each outlet. Open a few to compare what different newsrooms emphasize — and what they leave out.


Not the same event — other stories that share this one’s people, places, or theme: background, reactions, and follow-ups.

Ask About This Article
Duki reads it, and every newsroom on the same story, then answers with sources.
כך נבדלות הכותרות
News Plus
אותו אירוע. כותרות שונות.
השוו את בחירת המילים של כל מערכת, עם הכותרת המקורית לצד התרגום.