מיקרוסופט: ישראל במקום השני בעולם בחשיפה לאיומי סייבר, איראן מגבירה את הפעילות
תומצת מתוך Calcalist על ידי baba
הידיעה ב-5 שורות · תקציר של baba
- ישראל במקום השני בעולם בחשיפה לאיומי סייבר, לפי דוח מיקרוסופט.
- איראן היא גורם מרכזי לפעילות סייבר נגד ישראל, המהווה 39% מפעילותה.
- הבינה המלאכותית משנה את זירת הסייבר ומאפשרת מתקפות רחבות היקף.
- נרשמה עלייה של 21% במתקפות כופרה בישראל בשנה האחרונה.
- הדוח מזהיר מפגיעה בשרשרת האספקה של תוכנות קוד פתוח ושימוש ב-AI כמכפיל כוח.
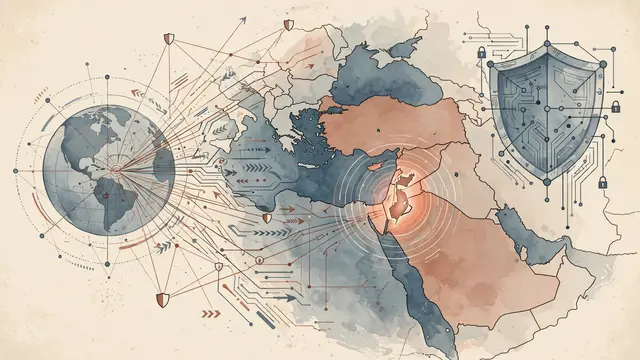
על פי דוח הגנת הסייבר השנתי של מיקרוסופט, ישראל דורגה במקום השני בעולם בחשיפה לאיומי סייבר במחצית הראשונה של 2026, עם 7.6% מכלל פעילות הסייבר שנצפתה, אחרי ארה"ב (25.5%) ולפני אוקראינה (4.8%) וטייוואן (3.9%). במזרח התיכון ובאפריקה, ישראל הייתה המדינה המובילה במדד זה. הדוח, המבוסס על ניתוח של למעלה מ-165 טריליון אותות אבטחה יומיים, מצביע על כך שהבינה המלאכותית (AI) משנה את זירת הסייבר, מאפשרת מתקפות רחבות היקף, התחזויות משכנעות יותר ואוטומציה של תהליכים מורכבים.
הדוח מזהה את איראן כאחד הגורמים המרכזיים לפעילות סייבר נגד ישראל, כאשר ישראל היוותה יעד ל-39% מפעילות גורמי איום המזוהים עם איראן. ארה"ב (23%), איחוד האמירויות (9%), מצרים (6%) והודו (6%) היו יעדים נוספים. בתקופות של מתיחות אזורית, איראן ביצעה קמפיינים רב-שכבתיים נגד ישראל ומדינות נוספות במזרח התיכון, תוך הרחבת פעילותה נגד ארה"ב. הפעילות האיראנית שילבה מתקפות סייבר, פעילות צבאית ומבצעי השפעה, וכללה מעבר לפעולות משבשות והרסניות יותר, כגון מחיקת מידע ותקיפת מערכות טכנולוגיה תפעוליות (OT).
גורמים איראניים מנסים להשיג גישה מתמשכת למערכות מחקר, אקדמיה, חברות IT, תשתיות קריטיות, ממשלה ושרשראות אספקה ביטחוניות, הן לצורכי ריגול והן כהכנה לשיבוש עתידי. היעדים המרכזיים של הפעילות האיראנית כללו מחקר ואקדמיה (28%), IT (12%), תחבורה (11%), ממשלה (8%) ועמותות (8%). התוקפים האיראנים נשענים על ניצול חולשות אבטחה מוכרות, אימות חלש ומערכות חשופות לאינטרנט, תוך שימוש בגניבת פרטי התחברות ופישינג ככלים מרכזיים.
בנוסף, הדוח מצביע על עלייה במתקפות כופרה בישראל, ששיעורן עלה ב-21% בהשוואה לשנה הקודמת (מ-19% ל-23%), בעוד שמספר אירועי הכופרה הכולל בעולם ירד ב-3%. מיקרוסופט משערת כי העלייה בישראל עשויה לשקף שימוש איראני בכופרה כחלק מלוחמה היברידית. מתקפות כופרה כיום הן חלק ממערך רחב הכולל גניבת זהויות וחדירה לתשתיות. ברמה הגלובלית, נצפתה עלייה בזמן שבו תוקפים נשארים ברשתות לפני גילוי, ושימוש של גורמי מדינה בגישה שנרכשה מראש. מיקרוסופט מזהירה מפגיעה בשרשרת האספקה של תוכנות קוד פתוח, התקפות על התקני קצה ושימוש ב-AI כמכפיל כוח. ההתמודדות עם מגמות אלו דורשת הגנה חזקה על זהויות, אימות רב-שלבי, ניטור חריגות, זיהוי מהיר של חדירות, יכולת התאוששות מהירה ושיתוף פעולה בין המגזר הציבורי והפרטי.
לקריאת המקור ב-Calcalistמוזכרים
אותו אירוע, כפי שכל מערכת דיווחה עליו בנפרד. פתחו כמה דיווחים כדי להשוות מה כל מערכת מדגישה, ומה היא משאירה בחוץ.